TI
Departamento de Tecnologia da Informação.
PROJECT 01 / ACTIVE DIRECTORY
Laboratório prático de administração de infraestrutura Windows Server e aplicação de controles de segurança.
Ambiente isolado com Hyper-V, domínio cyberlab.local, DC01 e cliente Windows 11.
01 / VISÃO GERAL
Este projeto é um laboratório hands-on projetado para simular uma pequena infraestrutura corporativa Windows usando Microsoft Active Directory. O ambiente foi construído para praticar e documentar conceitos fundamentais de infraestrutura de TI, gerenciamento de identidade, autenticação, autorização, DNS, políticas de grupo e controle de acesso.
Faz parte do portfólio técnico e demonstra conhecimento prático através de um ambiente reproduzível.
02 / OBJETIVOS
03 / CENÁRIO
O laboratório simula a infraestrutura de TI de uma empresa fictícia chamada CyberLab Tecnologia. O ambiente contém departamentos com usuários e requisitos de acesso separados.
Departamento de Tecnologia da Informação.
Recursos Humanos.
Departamento financeiro.
Equipe de vendas.
04 / ARQUITETURA
HOST COMPUTER
      │
   Hyper-V
      │
 ┌────▼────┐
 │ LAB-AD  │
 │ Network │
 └────┬────┘
      │
 ┌────┴────────────────────┐
 │                         │
┌─────▼──────┐        ┌─────▼──────┐
│   DC01     │        │ CLIENT01   │
│            │        │            │
│ Win Server │◄──────►│ Windows 11 │
│ AD DS      │        │ Domain     │
│ DNS        │        │ Client     │
└────────────┘        └────────────┘
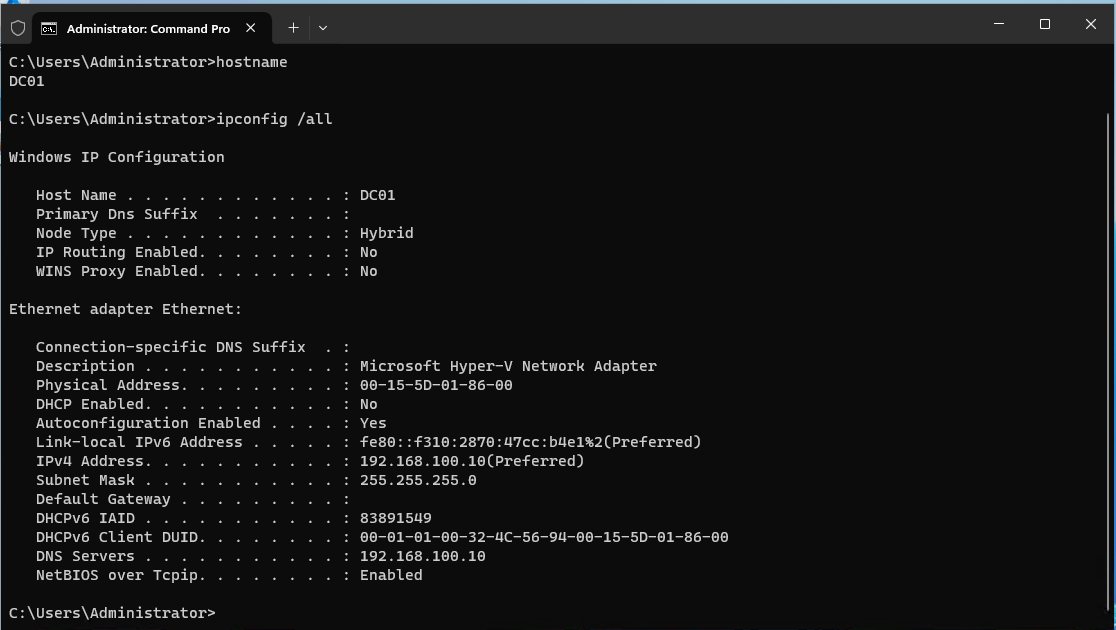
192.168.100.10
| Hostname | Sistema Operacional | Função | IP |
|---|---|---|---|
| DC01 | Windows Server | Domain Controller / DNS | 192.168.100.10 |
| CLIENT01 | Windows 11 | Domain Member | DHCP / Lab Network |
Domínio: cyberlab.local
NetBIOS: CYBERLAB
Rede virtual: LAB-AD (192.168.100.0/24)
Switch virtual: Hyper-V internal
05 / TECNOLOGIAS
| Tecnologia | Finalidade |
|---|---|
| Hyper-V | Virtualização |
| Windows Server | Sistema operacional de servidor |
| Active Directory Domain Services | Identidade e gerenciamento de domínio |
| DNS | Resolução de nomes e funcionalidade do AD |
| Windows 11 | Cliente de domínio |
| Group Policy | Configuração centralizada |
| NTFS Permissions | Controle de acesso a recursos |
| CMD / PowerShell | Administração e troubleshooting |
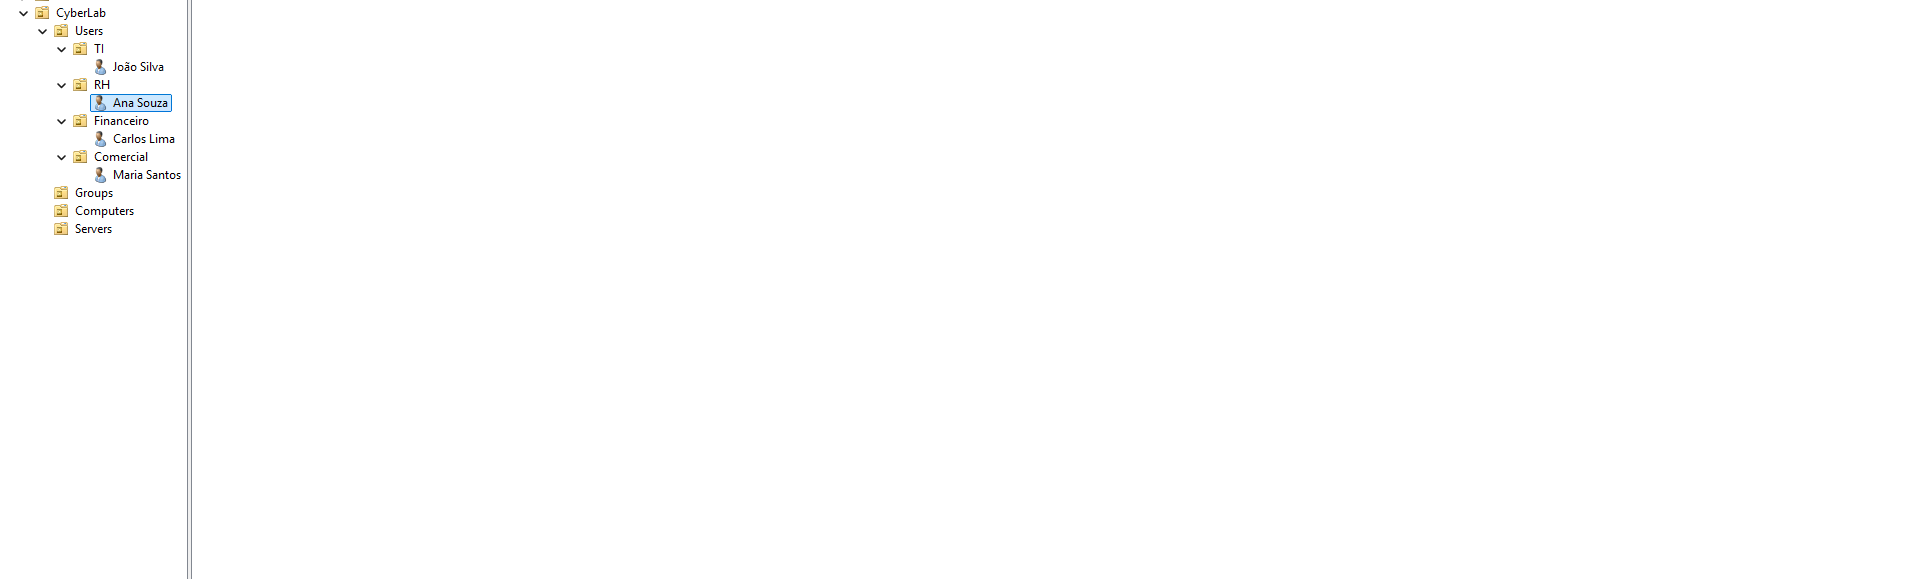
06 / ESTRUTURA DO ACTIVE DIRECTORY
CyberLab
│
├── Users
│   ├── TI
│   ├── RH
│   ├── Financeiro
│   └── Comercial
│
├── Groups
│
├── Computers
│
└── Servers
07 / USUÁRIOS E GRUPOS
Usuários de exemplo criados no laboratório:
| Usuário | Departamento | Grupo de Segurança |
|---|---|---|
| joao.silva | TI | GG-TI |
| ana.souza | RH | GG-RH |
| carlos.lima | Financeiro | GG-FINANCEIRO |
| maria.santos | Comercial | GG-COMERCIAL |
O projeto usa grupos para organizar acesso em vez de atribuir permissões individualmente sempre que possível.
Usuário
  │
  ▼
Grupo de Segurança
  │
  ▼
Permissão
  │
  ▼
Recurso
08 / GROUP POLICY
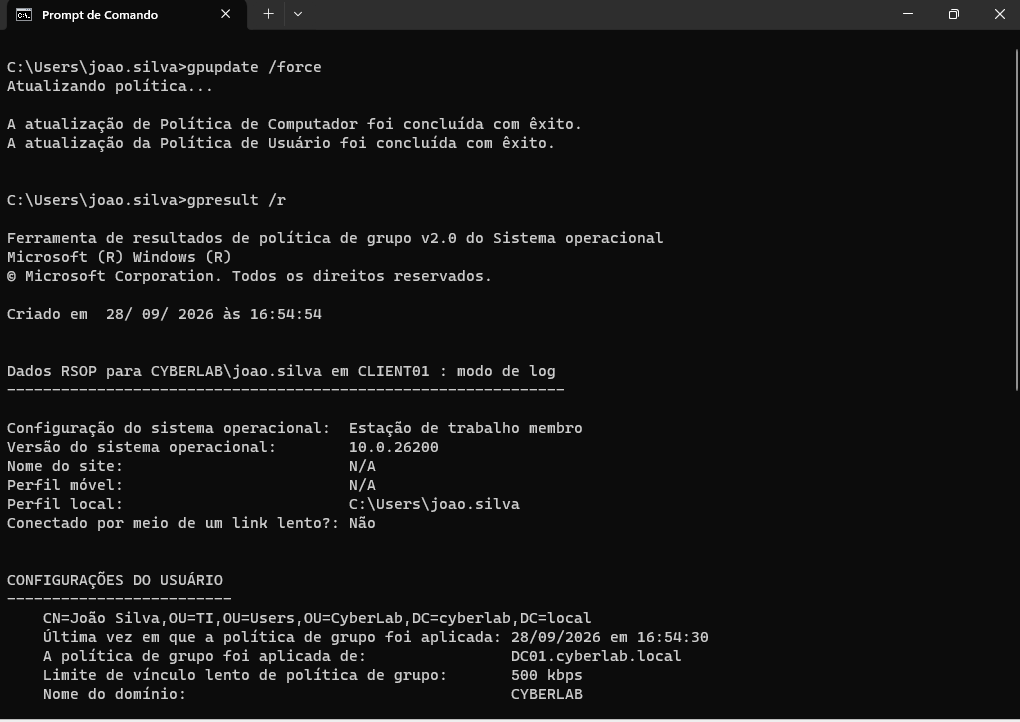
Uma política de segurança baseline é implementada através de um Group Policy Object:
A política é testada em clientes ingressados no domínio usando:
gpupdate /force
gpresult /r
09 / DNS
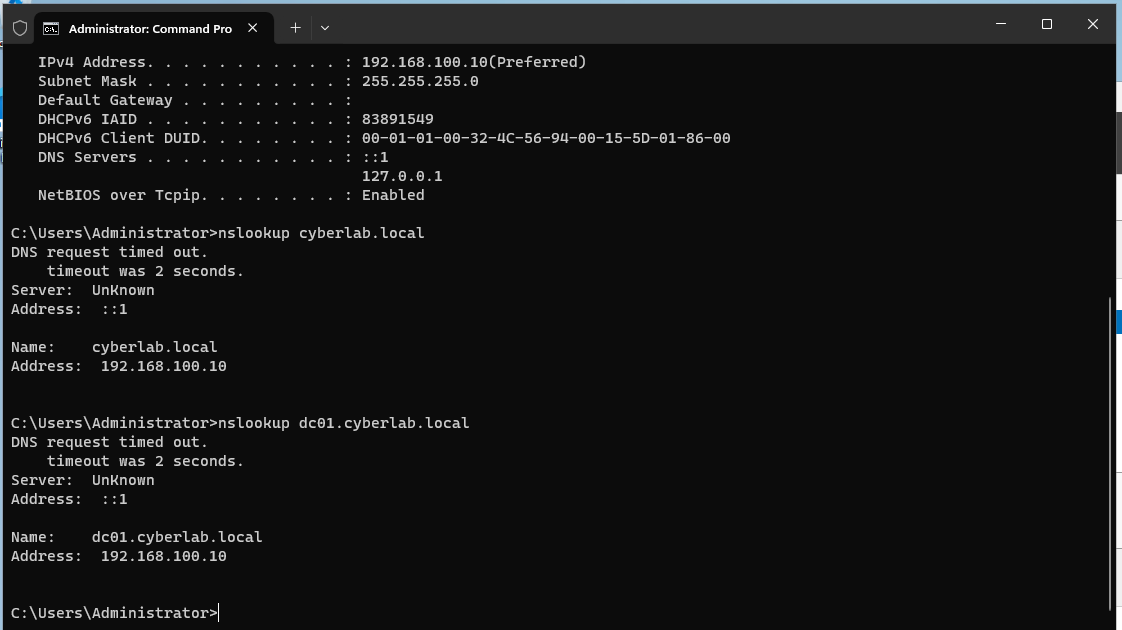
O DNS é um componente fundamental do ambiente Active Directory. O controlador de domínio fornece serviços DNS para o laboratório:
DC01: 192.168.100.10
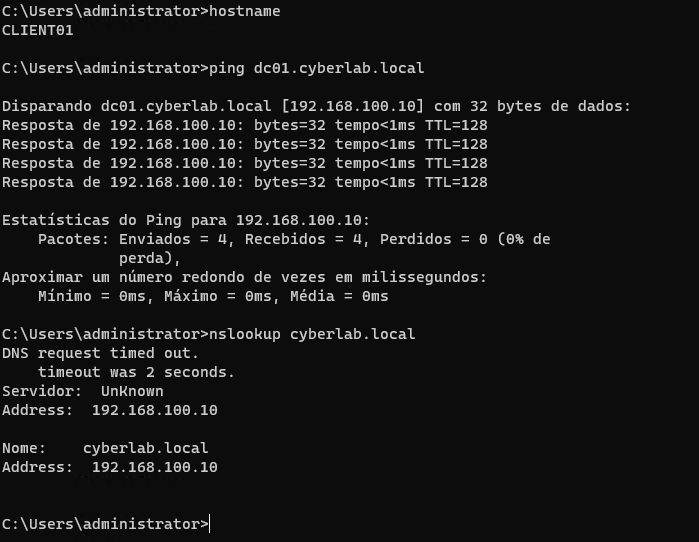
O cliente usa o controlador de domínio como servidor DNS primário. Comandos de validação:
ipconfig /all
nslookup cyberlab.local
nslookup dc01.cyberlab.local
10 / AUTENTICAÇÃO DE DOMÍNIO
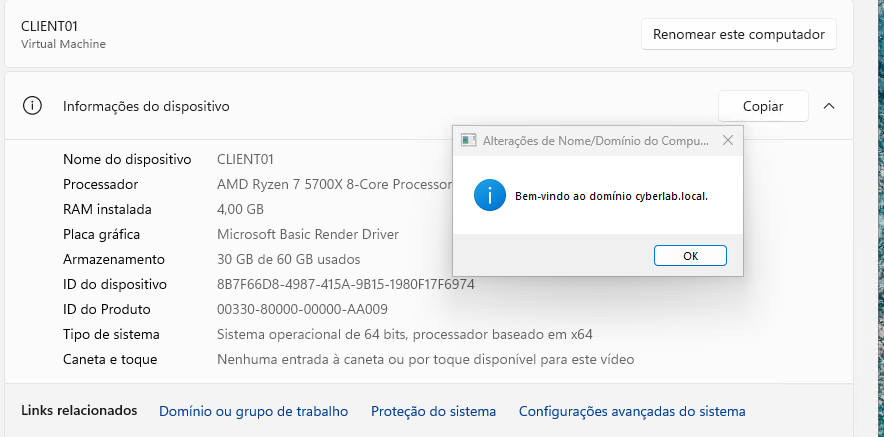
O cliente Windows é ingressado em: cyberlab.local
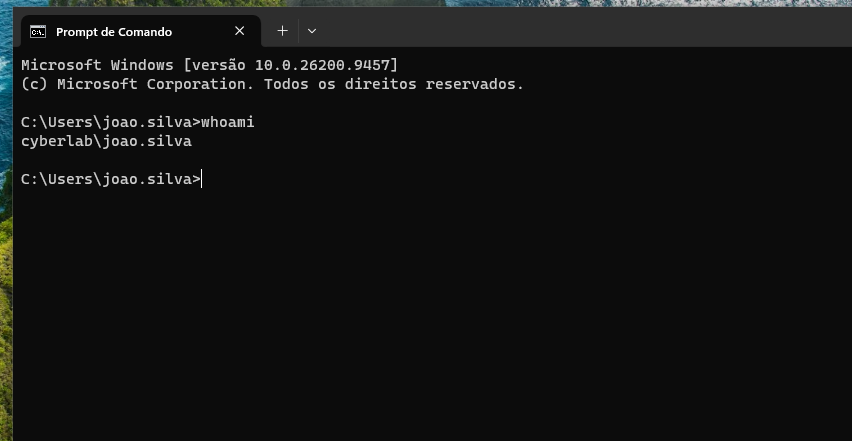
A autenticação de domínio é testada usando uma conta de domínio:
CYBERLAB\joao.silva
O processo de autenticação pode ser validado com:
whoami
Resultado esperado:
cyberlab\joao.silva
11 / CONTROLE DE ACESSO
O laboratório simula recursos de arquivos departamentais:
D:\Empresa
│
├── Financeiro
├── RH
├── TI
└── Comercial
O acesso é atribuído através de grupos de segurança. Exemplo:
Carlos
  │
  ▼
GG-FINANCEIRO
  │
  ▼
Financeiro
Isso fornece uma demonstração prática de autorização baseada em identidade usando grupos do Active Directory e permissões NTFS.
12 / EVIDÊNCIAS
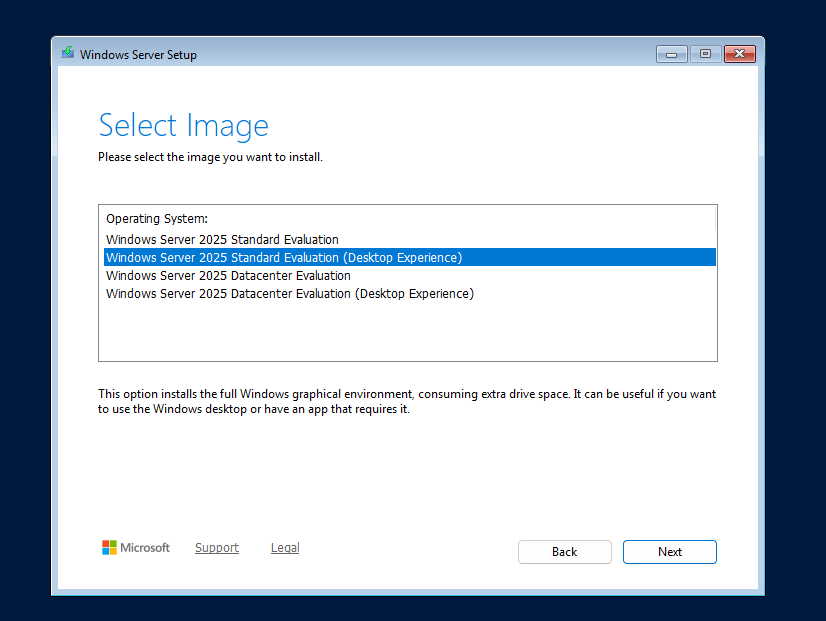
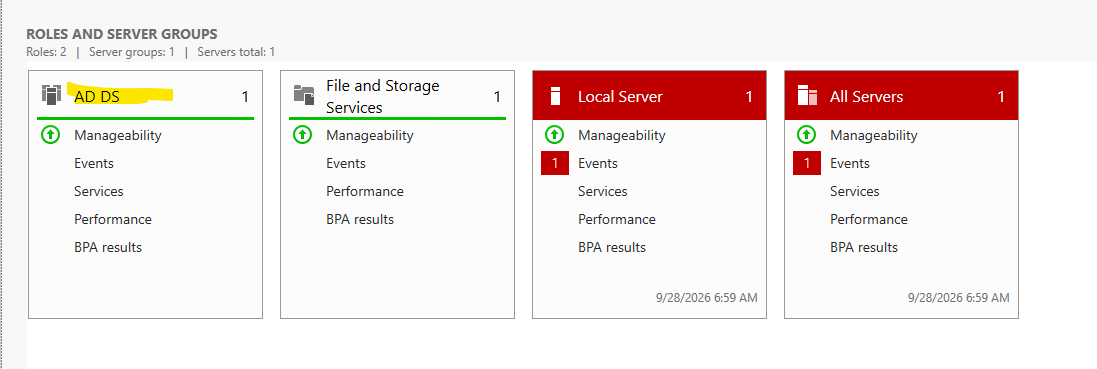
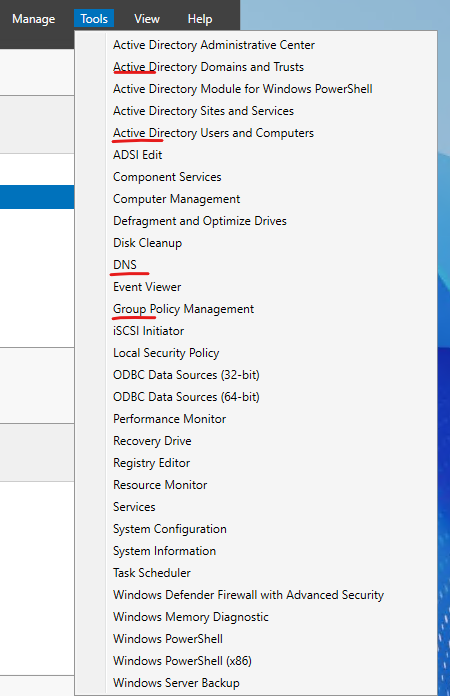
As capturas documentam a implementação e servem como evidência do processo. Elas complementam a documentação técnica.
13 / DOCUMENTAÇÃO
A documentação detalhada está disponível no diretório docs/ do repositório:
14 / VALIDAÇÃO
15 / STATUS
Fase 1 — Core Infrastructure concluída:
16 / HABILIDADES DEMONSTRADAS
Administração de servidor.
Identidade e domínio.
Gerenciamento de identidade e acesso.
Resolução de nomes.
Políticas centralizadas.
Permissões de recursos.
Troubleshooting de rede.
Hyper-V e ambientes isolados.
⚠️ Disclaimer: Este laboratório é um ambiente educacional isolado criado para aprendizado, experimentação e desenvolvimento de portfólio. Todos os usuários, domínios, credenciais, hosts e informações de empresa usados neste projeto são fictícios. Nenhuma credencial de produção ou informação confidencial deve ser commitada neste repositório.